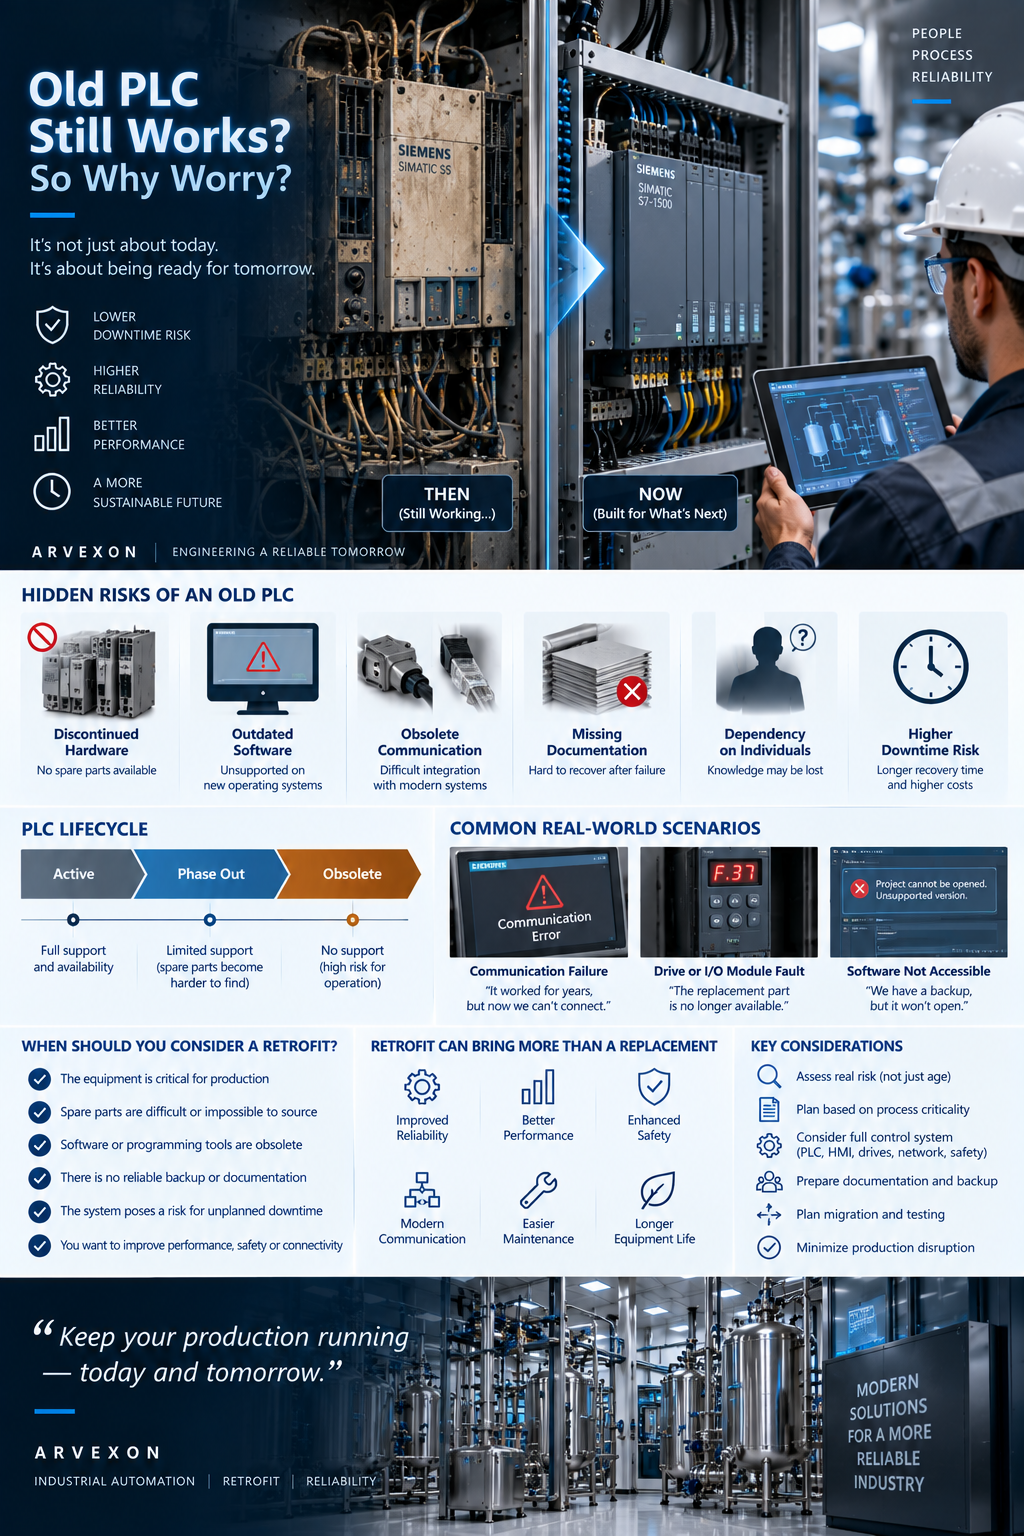
PLC قدیمی هنوز کار میکند؛ پس چرا باید نگران باشیم؟
در بسیاری از کارخانهها تجهیزاتی وجود دارند که سالهاست بدون مشکل جدی کار میکنند. ماشین روشن میشود، PLC برنامه را اجرا میکند، ورودیها و خروجیها سالم هستند و تولید ادامه دارد.در چنین شرایطی یک سؤال کاملاً منطقی مطرح میشود وقتی PLC هنوز کار میکند، چرا باید آن را تغییر دهیم؟
پاسخ این سؤال الزاماً «باید تعویض شود» نیست.یک PLC قدیمی ممکن است سالها بدون مشکل به کار خود ادامه دهد. مسئله اصلی، سن PLC نیست؛ مسئله این است که اگر فردا متوقف شود، آیا کارخانه میتواند آن را دوباره به سرویس برگرداند؟ اینجاست که تفاوت میان یک تجهیز «در حال کار» و یک تجهیز «قابل اتکا» مشخص میشود.
پایان عمر فنی الزاماً به معنی خرابی نیست
تجهیزات اتوماسیون مانند PLC، HMI، درایو، رایانه صنعتی و ماژولهای ارتباطی دارای یک چرخه عمر محصول هستند.ممکن است یک PLC از نظر الکترونیکی کاملاً سالم باشد، اما سازنده تولید آن را متوقف کرده باشد. چند سال بعد، تأمین قطعات یدکی محدود میشود، نرمافزارهای مهندسی قدیمی روی سیستمعاملهای جدید اجرا نمیشوند و پشتیبانی رسمی نیز کاهش پیدا میکند.بنابراین ممکن است با شرایطی روبهرو باشیم که PLC سالم است، اما زیرساخت پشتیبانی آن در حال از بین رفتن است.این وضعیت را باید جدی گرفت؛ زیرا خرابی تجهیز تنها یکی از انواع ریسک است.منسوخشدن فناوری (Obsolescence) نیز یک ریسک مهندسی است.
سؤال اصلی این نیست که PLC امروز کار میکند یا نه
فرض کنید یک ماشین تولیدی ۱۵ سال است با یک PLC قدیمی کار میکند.اگر امروز PLC روشن است، احتمالاً هیچکس تمایلی ندارد بدون دلیل در سیستم دست ببرد.اما قبل از تصمیمگیری باید چند سؤال مهم پاسخ داده شود:
- آیا نسخه معتبر و قابل بازیابی از برنامه PLC وجود دارد؟
- آیا نرمافزار لازم برای باز کردن برنامه در دسترس است؟
- آیا رمز عبور و سطح دسترسی مشخص است؟
- آیا کابل یا مبدل برنامهنویسی موردنیاز موجود است؟
- آیا CPU جایگزین قابل تهیه است؟
- آیا ماژولهای ورودی و خروجی هنوز در بازار وجود دارند؟
- آیا پارامترهای درایوها و تجهیزات جانبی نسخه پشتیبان دارند؟
- آیا نقشه برق و فهرست ورودی/خروجیها با وضعیت واقعی ماشین مطابقت دارد؟
- آیا فردی در مجموعه وجود دارد که ساختار سیستم را بشناسد؟
اگر پاسخ چند مورد از این سؤالها «خیر» باشد، ماشین ممکن است امروز سالم باشد، اما ریسک توقف طولانی آن بالا باشد.
خطر واقعی زمانی مشخص میشود که PLC خاموش شود
در شرایط عادی، قدیمی بودن سیستم کنترل ممکن است هیچ اثری بر تولید نداشته باشد.بحران معمولاً زمانی آغاز میشود که یک قطعه خراب شود.فرض کنید CPU از کار افتاده است.تیم نگهداری یک CPU مشابه پیدا میکند، اما Backup برنامه وجود ندارد.یا Backup وجود دارد، ولی نرمافزار مهندسی موردنیاز در دسترس نیست.یا برنامه قابل باز شدن است، اما رمز آن مشخص نیست.یا CPU تعویض میشود، ولی نسخه Firmware با پروژه سازگار نیست.یا PLC راهاندازی میشود، اما پارامترهای شبکه صنعتی، درایوها یا ماژولهای خاص در Documentation ثبت نشدهاند.در این نقطه، مسئله دیگر قیمت یک PLC نیست.مسئله تبدیل میشود به Downtime و در یک خط تولید، هزینه توقف ممکن است بسیار بیشتر از قیمت تمام تجهیزات کنترلی باشد.
Backup؛ فایلی که وجود دارد ولی شاید هیچوقت آزمایش نشده باشد
یکی از خطرناکترین جملات در نگهداری سیستمهای اتوماسیون این است «Backup داریم.» داشتن یک فایل روی یک هارد یا رایانه به این معنی نیست که سیستم قابل بازیابی است.یک نسخه پشتیبان مناسب باید حداقل از نظر موارد زیر بررسی شود:قابل شناسایی بودن نسخه → کامل بودن پروژه → قابلیت باز شدن → تطابق با سیستم واقعی → وجود تنظیمات سختافزاری و شبکه → امکان بازیابی
ممکن است چند فایل با نامهایی مانند:
Final
Final_New
Final2
Machine_Backup_Old
وجود داشته باشند، اما هیچکس نداند کدام نسخه واقعاً روی PLC در حال اجراست.در چنین شرایطی Backup وجود دارد، اما Recovery Plan وجود ندارد.این دو با یکدیگر متفاوتاند.
PLC تنها قطعهای نیست که باید نگران آن باشیم
در بسیاری از ماشینآلات قدیمی، تمام توجه روی CPU متمرکز میشود، در حالی که سیستم کنترل مجموعهای از تجهیزات وابسته به یکدیگر است.برای مثال:
PLC → Remote I/O → HMI → Drive → Servo → Network Module → Industrial PC → Special Controller
ممکن است PLC هنوز بهراحتی قابل تهیه باشد، اما یک ماژول ارتباطی خاص دیگر تولید نشود.یا HMI قدیمی خراب شود و پروژه اصلی آن در دسترس نباشد.یا یک رایانه صنعتی از کار بیفتد و نرمافزار ماشین فقط روی یک نسخه بسیار قدیمی Windows اجرا شود.گاهی یک قطعه کوچک و ظاهراً کماهمیت میتواند کل ماشین را متوقف کند.بنابراین بررسی منسوخشدن سیستم باید در سطح معماری کنترل انجام شود، نه فقط یک PLC.
خطر پنهان رایانههای صنعتی قدیمی
یکی از نقاط آسیبپذیر ماشینآلات قدیمی، رایانههای صنعتی یا پنلهایی هستند که نرمافزارهای اختصاصی روی آنها اجرا میشود.ممکن است یک سیستم سالها بدون مشکل روی یک سیستمعامل قدیمی کار کند.اما پس از خرابی هارد، مادربرد یا رایانه، تازه مشخص شود که نرمافزار نصب وجود ندارد،Driver سختافزار پیدا نمیشود،License قابل انتقال نیست،کارت ارتباطی قدیمی روی سختافزار جدید نصب نمیشود،یا نرمافزار با سیستمعامل جدید سازگار نیست.در این حالت ممکن است یک رایانه چندصد دلاری باعث توقف ماشینی با ارزش بسیار بالاتر شود.به همین دلیل، در ارزیابی تجهیزات قدیمی باید علاوه بر PLC، وضعیت:
Operating System + Software + License + Driver + Communication Hardware + Backup
نیز بررسی شود.
شبکه صنعتی قدیمی؛ ریسکی که دیده نمیشود
بسیاری از ماشینآلات قدیمی از شبکههایی مانند PROFIBUS، DeviceNet یا نسلهای قدیمی شبکههای اختصاصی سازندگان استفاده میکنند.وجود چنین شبکهای الزاماً مشکل نیست.اگر سیستم سالم، مستند و قابل نگهداری باشد، ممکن است سالها بدون مشکل کار کند.مسئله زمانی ایجاد میشود که دانش، ابزار و قطعات لازم برای عیبیابی آن دیگر در دسترس نباشند.در این شرایط، یک Fault ارتباطی ساده ممکن است ساعتها یا حتی روزها زمان برای تشخیص نیاز داشته باشد.بنابراین در ارزیابی یک سیستم قدیمی باید پرسید اگر شبکه فردا Fault شود، آیا ابزار و دانش لازم برای عیبیابی آن را داریم؟
وابستگی به یک نفر؛ یکی از بزرگترین ریسکهای فنی
گاهی سیستم از نظر سختافزاری هیچ مشکلی ندارد، اما تمام دانش آن در اختیار یک نفر است.فقط یک نفر میداند کدام Laptop برای اتصال استفاده میشود،Password چیست،کدام فایل آخرین نسخه است،چگونه Drive تنظیم میشود،کدام Alarm طبیعی است،و بعد از تعویض CPU چه مراحلی باید انجام شود.این وضعیت از نظر مهندسی یک Single Point of Failure انسانی ایجاد میکند.سیستم قابل اتکا نباید برای بازیابی به حافظه یک فرد وابسته باشد.دانش فنی باید تا حد مناسب به Documentation + Backup + Procedure تبدیل شود.
آیا هر PLC قدیمی باید تعویض شود؟
خیر.این شاید مهمترین نکته مقاله باشد.قدیمی بودن بهتنهایی دلیل کافی برای Retrofit نیست.اگر سیستم پایدار است، قطعات یدکی کافی وجود دارند، Backup معتبر است، Documentation مناسب در دسترس است و Downtime احتمالی قابل مدیریت است، ممکن است ادامه بهرهبرداری از همان سیستم کاملاً منطقی باشد.تصمیم درست باید بر اساس ریسک گرفته شود، نه صرفاً سن تجهیز.میتوان شرایط را به شکل ساده اینگونه دید
احتمال خرابی × پیامد خرابی × زمان بازیابی
یک PLC قدیمی روی یک ماشین غیرحیاتی ممکن است ریسک بسیار کمی داشته باشد.همان PLC روی تجهیزی که توقف آن کل کارخانه را متوقف میکند، مسئله کاملاً متفاوتی است.
Criticality؛ همه ماشینها ارزش یکسانی ندارند
قبل از تصمیم برای Retrofit بهتر است Criticality تجهیز مشخص شود.برای مثال:اگر ماشین متوقف شود، چه میزان Production Loss ایجاد میشود؟آیا ماشین جایگزین وجود دارد؟
حداکثر Downtime قابل تحمل چقدر است؟Lead Time قطعات یدکی چقدر است؟آیا خرابی میتواند روی کیفیت محصول یا ایمنی اثر بگذارد؟آیا تعمیر توسط تیم داخلی امکانپذیر است؟پاسخ این سؤالها مشخص میکند که یک سیستم قدیمی واقعاً چقدر خطرناک است.
Retrofit؛ تعویض PLC یا بازطراحی سیستم؟
یکی از اشتباهات رایج این است که Retrofit را صرفاً به معنی: Old PLC → New PLC در نظر بگیریم.در بسیاری از پروژهها، تعویض مستقیم CPU بهترین راهکار نیست.یک Retrofit حرفهای ممکن است شامل بررسی و در صورت نیاز اصلاح موارد زیر باشد:
PLC
HMI
Remote I/O
Drive / Servo
Industrial Network
Electrical Panel
Safety Circuit
Instrumentation
Control Logic
Documentation
هدف نباید صرفاً جدید کردن تجهیزات باشد.هدف باید کاهش ریسک و افزایش قابلیت نگهداری سیستم باشد.
قبل از Retrofit باید ماشین را بفهمیم
مهاجرت یک سیستم کنترل قدیمی بدون شناخت Sequence واقعی ماشین میتواند بسیار پرریسک باشد.برنامه PLC تنها بخشی از منطق ماشین است.رفتار واقعی سیستم حاصل ارتباط:
Mechanical System + Electrical System + Instrumentation + PLC Logic + Operator Interaction است.بنابراین قبل از هر Retrofit باید مواردی مانند:
ورودی و خروجیها،
Interlockها،
Alarmها،
Sequenceها،
Operating Modeها،
Drive Parameterها،
Communicationها،
و رفتار ماشین در شرایط Fault بررسی شوند.در ماشینهایی که Documentation کامل ندارند، این مرحله عملاً نوعی مهندسی معکوس عملکردی است.
Migration باید قبل از Failure انجام شود، نه بعد از آن
بدترین زمان برای تصمیمگیری درباره Retrofit، زمانی است که ماشین از کار افتاده است.در آن شرایط:Production متوقف شده،مدیریت برای راهاندازی سریع فشار وارد میکند،زمان کافی برای Engineering وجود ندارد،قطعات باید فوری خریداری شوند،و Testing ممکن است تحت فشار زمانی انجام شود.در مقابل، Planned Migration اجازه میدهد:سیستم فعلی بررسی شود،Backup گرفته شود،قطعات انتخاب شوند،برنامه جدید توسعه پیدا کند،تست انجام شود،و Cutover در یک توقف برنامهریزیشده صورت گیرد.تفاوت این دو رویکرد ساده است:Planned Retrofitدر برابرEmergency Retrofitو تقریباً همیشه اولی کمریسکتر است.
قبل از تعویض PLC چه کارهایی میتوان انجام داد؟
حتی اگر تصمیم به Retrofit فوری وجود نداشته باشد، میتوان ریسک سیستم قدیمی را به میزان زیادی کاهش داد.یک Obsolescence Assessment مناسب میتواند شامل موارد زیر باشد:
- تهیه Backup معتبر از PLC و HMI
- ذخیره پارامترهای Drive و Servo
- ثبت نسخه Firmwareها
- تهیه فهرست سختافزار موجود
- ثبت آدرسهای شبکه
- تهیه یا اصلاح I/O List
- بهروزرسانی Electrical Drawing
- بررسی وضعیت Spare Partها
- مشخص کردن تجهیزات End-of-Life
- تهیه نسخه مناسب نرمافزارهای مهندسی
- ثبت Licenseها و روش بازیابی
- تهیه Recovery Procedure
- مشخص کردن Migration Path
این اقدامات ممکن است بدون هیچ تغییری در ماشین انجام شوند، اما در زمان Failure ارزش بسیار زیادی ایجاد میکنند.
Documentation؛ ارزانترین قطعه یدکی
یک CPU یدکی میتواند خراب شود.یک HMI یدکی ممکن است بعد از چند سال روشن نشود.اما Documentation مناسب امکان بازسازی سیستم را فراهم میکند.در یک سیستم کنترل قدیمی، مدارکی مانند:
Electrical Drawing
I/O List
PLC Backup
HMI Backup
Drive Parameter
Network Architecture
Hardware List
Software Version
Alarm List
Operating Sequence
ارزش بسیار بالایی دارند.
به همین دلیل میتوان گفت:یکی از ارزانترین و در عین حال باارزشترین Spare Partهای یک ماشین، Documentation آن است.
از ارزیابی تا مهاجرت
یک مسیر مهندسی مناسب برای مدیریت سیستمهای کنترل قدیمی میتواند به شکل زیر باشد:
Asset Inventory
↓
Criticality Assessment
↓
Obsolescence Assessment
↓
Backup & Documentation Verification
↓
Spare Part Assessment
↓
Recovery Strategy
↓
Migration Planning
↓
Engineering & Simulation
↓
FAT
↓
Planned Shutdown
↓
Installation & SAT
↓
Commissioning
↓
Updated As-Built Documentation
در این رویکرد، Retrofit آخرین مرحله تصمیمگیری است، نه اولین واکنش.
جمعبندی
یک PLC قدیمی الزاماً PLC بدی نیست.بسیاری از سیستمهای قدیمی میتوانند سالها با قابلیت اطمینان مناسب کار کنند. مسئله زمانی آغاز میشود که سازمان نداند در صورت Failure چگونه سیستم را بازیابی کند.بنابراین سؤال حرفهای این نیست:«PLC ما چند ساله است؟»سؤال مهمتر این است:«اگر فردا این PLC خاموش شود، چند ساعت طول میکشد دوباره ماشین را به تولید برگردانیم؟»اگر پاسخ این سؤال مشخص نیست، ریسک از همین حالا وجود دارد؛ حتی اگر PLC در این لحظه بدون هیچ Alarmی در حال کار باشد.تجهیز قابل اتکا فقط تجهیزی نیست که امروز کار میکند؛ تجهیزی است که برای خرابی احتمالی فردا نیز برنامهای برای بازیابی آن وجود دارد.